You need to enable JavaScript in order to use the AI chatbot tool powered by ChatBot

DORA-Compliance im gesamten Software-Ökosystem verankern.

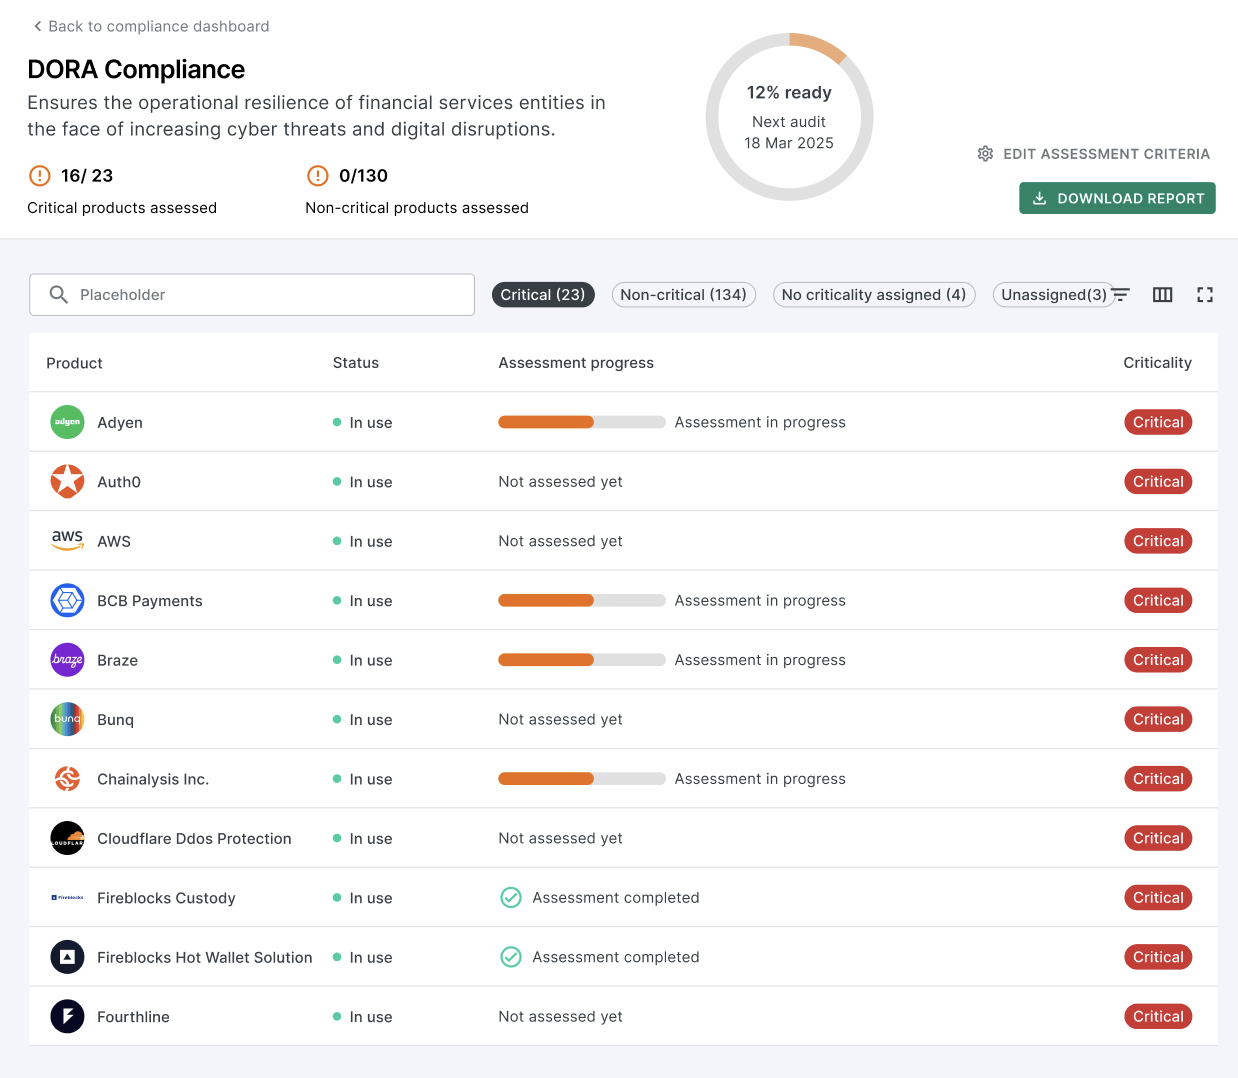
Mit DORA steigen die Anforderungen an ICT-Risikomanagement, Software-Transparenz und die Steuerung externer Anbieter. Sastrify schafft eine gemeinsame Grundlage: klare Sicht auf alle Anwendungen und Dienstleister, automatisierte Risikoanalysen und Dokumentation, die jederzeit prüfbereit ist - über jede einzelne ICT-Abhängigkeit hinweg.

Ein transparenter ICT-Stack, klare Risikosteuerung und volle DORA-Konformität.
Vollständige ICT-Transparenz
Alle ICT-Assets, Anbieter und Verträge an einem Ort bündeln. Shadow-IT identifizieren und eine kontinuierlich aktualisierte Sicht auf die operative Systemlandschaft sicherstellen.
Automatisches Risk Scoring
Strukturierte Einschätzungen von ICT-Kritikalität und Risikostufen mit automatisierten Bewertungen anwenden. Echtzeit-Updates gemäß DORA-Klassifikationen integrieren.
Contract Governance
Fehlende regulatorische Klauseln erkennen, Vertragsinhalte validieren und Nachverhandlungen effizienter gestalten - unterstützt durch KI-basierte Vertragsanalysen.
Vendor- & Third-Party-Dokumentation
Nachweise, Zertifizierungen, DPIAs, SLAs und risikorelevante Dateien aller Anbieter zentral in einem konformen Dokumentationshub verwalten.
Audit-fähige
DORA-Reports
Vollständige, standardisierte Berichte für interne Audits, externe Prüfungen und DORA-aufsichtsrechtliche Reviews automatisiert erstellen.
Aufsichts­konforme Meldungen
DORA-Meldepflichten erfüllen – mit strukturierten, präzisen Einreichungen für Incidents, Audits und Behördenanfragen.
So entsteht ein DORA-fähiges ICT-Ökosystem.
1
ICT Inventar
Der Prozess beginnt mit einem vollständigen Überblick:
Alle ICT-Assets, Software-Anbieter und Verträge werden automatisch zusammengeführt – inklusive Shadow-IT. Durch die Anbindung von IDP/SSO-, ERP-, CLM- und Finanzsystemen entsteht ein einheitliches, DORA-fähiges Inventar, das die gesamte operative Landschaft sichtbar macht.
2
Klassifikation
Im nächsten Schritt wird klar, welche Services kritisch sind:Mit DORA-konformen Scorings und detaillierten Anbieterprofilen lässt sich einordnen, welche Anwendungen essenziell, wichtig oder besonders einflussreich sind. So werden operative Abhängigkeiten transparent – und hochrelevante Anbieter treten sofort hervor.
3
Dokumentation
Nun folgt die Prüfung der Faktenlage:KI-gestützte Dokumentanalysen durchsuchen Verträge und Nachweise nach fehlenden Klauseln, veralteten Regelungen und Compliance-Lücken. Standardisierte Profile erleichtern die Sammlung aller relevanten Dokumente und schaffen eine durchgehend prüffähige Basis.
4
Reporting
Aus der dokumentierten Grundlage entsteht automatisch ein vollständiges DORA-Reportingset: Standardisierte Berichte – inklusive Risikozusammenfassungen, Kontrollstatus, Anbieterklassifikationen und Evidenz – sind sofort auditbereit und erfüllen die Vorgaben aus Artikel 28(3). Perfekt für interne Audits, externe Prüfungen und aufsichtsrechtliche Reviews.
5
Monitoring
Damit bleibt der ICT-Stack dauerhaft DORA-konform: Vertragsänderungen, neue Zertifizierungen, DPAs und Anbieterupdates werden in Echtzeit erkannt. Alerts signalisieren jede relevante Änderung, sodass ein kontinuierlicher Überblick entsteht – und die Compliance dauerhaft gesichert bleibt.

Erweiterte Funktionen für vollständige DORA-Compliance.

Prüfungen, Dokumentation und Reporting effizient abbilden – mit KI-gestützten Tools, entwickelt für regulierte Finanzinstitute.

Registry of Information

Zentrale Verwaltung aller DORA-relevanten Daten.
‍
Das vollständige Registry of Information lässt sich strukturiert, aktuell und vollständig konform mit den DORA-RTS abbilden.Alle ICT-Services, Anbieter, Verträge und Abhängigkeiten werden zentral erfasst – klar strukturiert, jederzeit exportierbar und vollständig auditfähig.

  • Vollständige Registry-Erstellung gemäß DORA-RTS.
  • Zentrale Ablage aller ICT-Assets und Lieferantendaten.
  • Exportfähige, auditbereite Reports.

Smarte Questionnaires

Intelligente Fragebögen, abgestimmt auf die DORA-Vorgaben.
‍
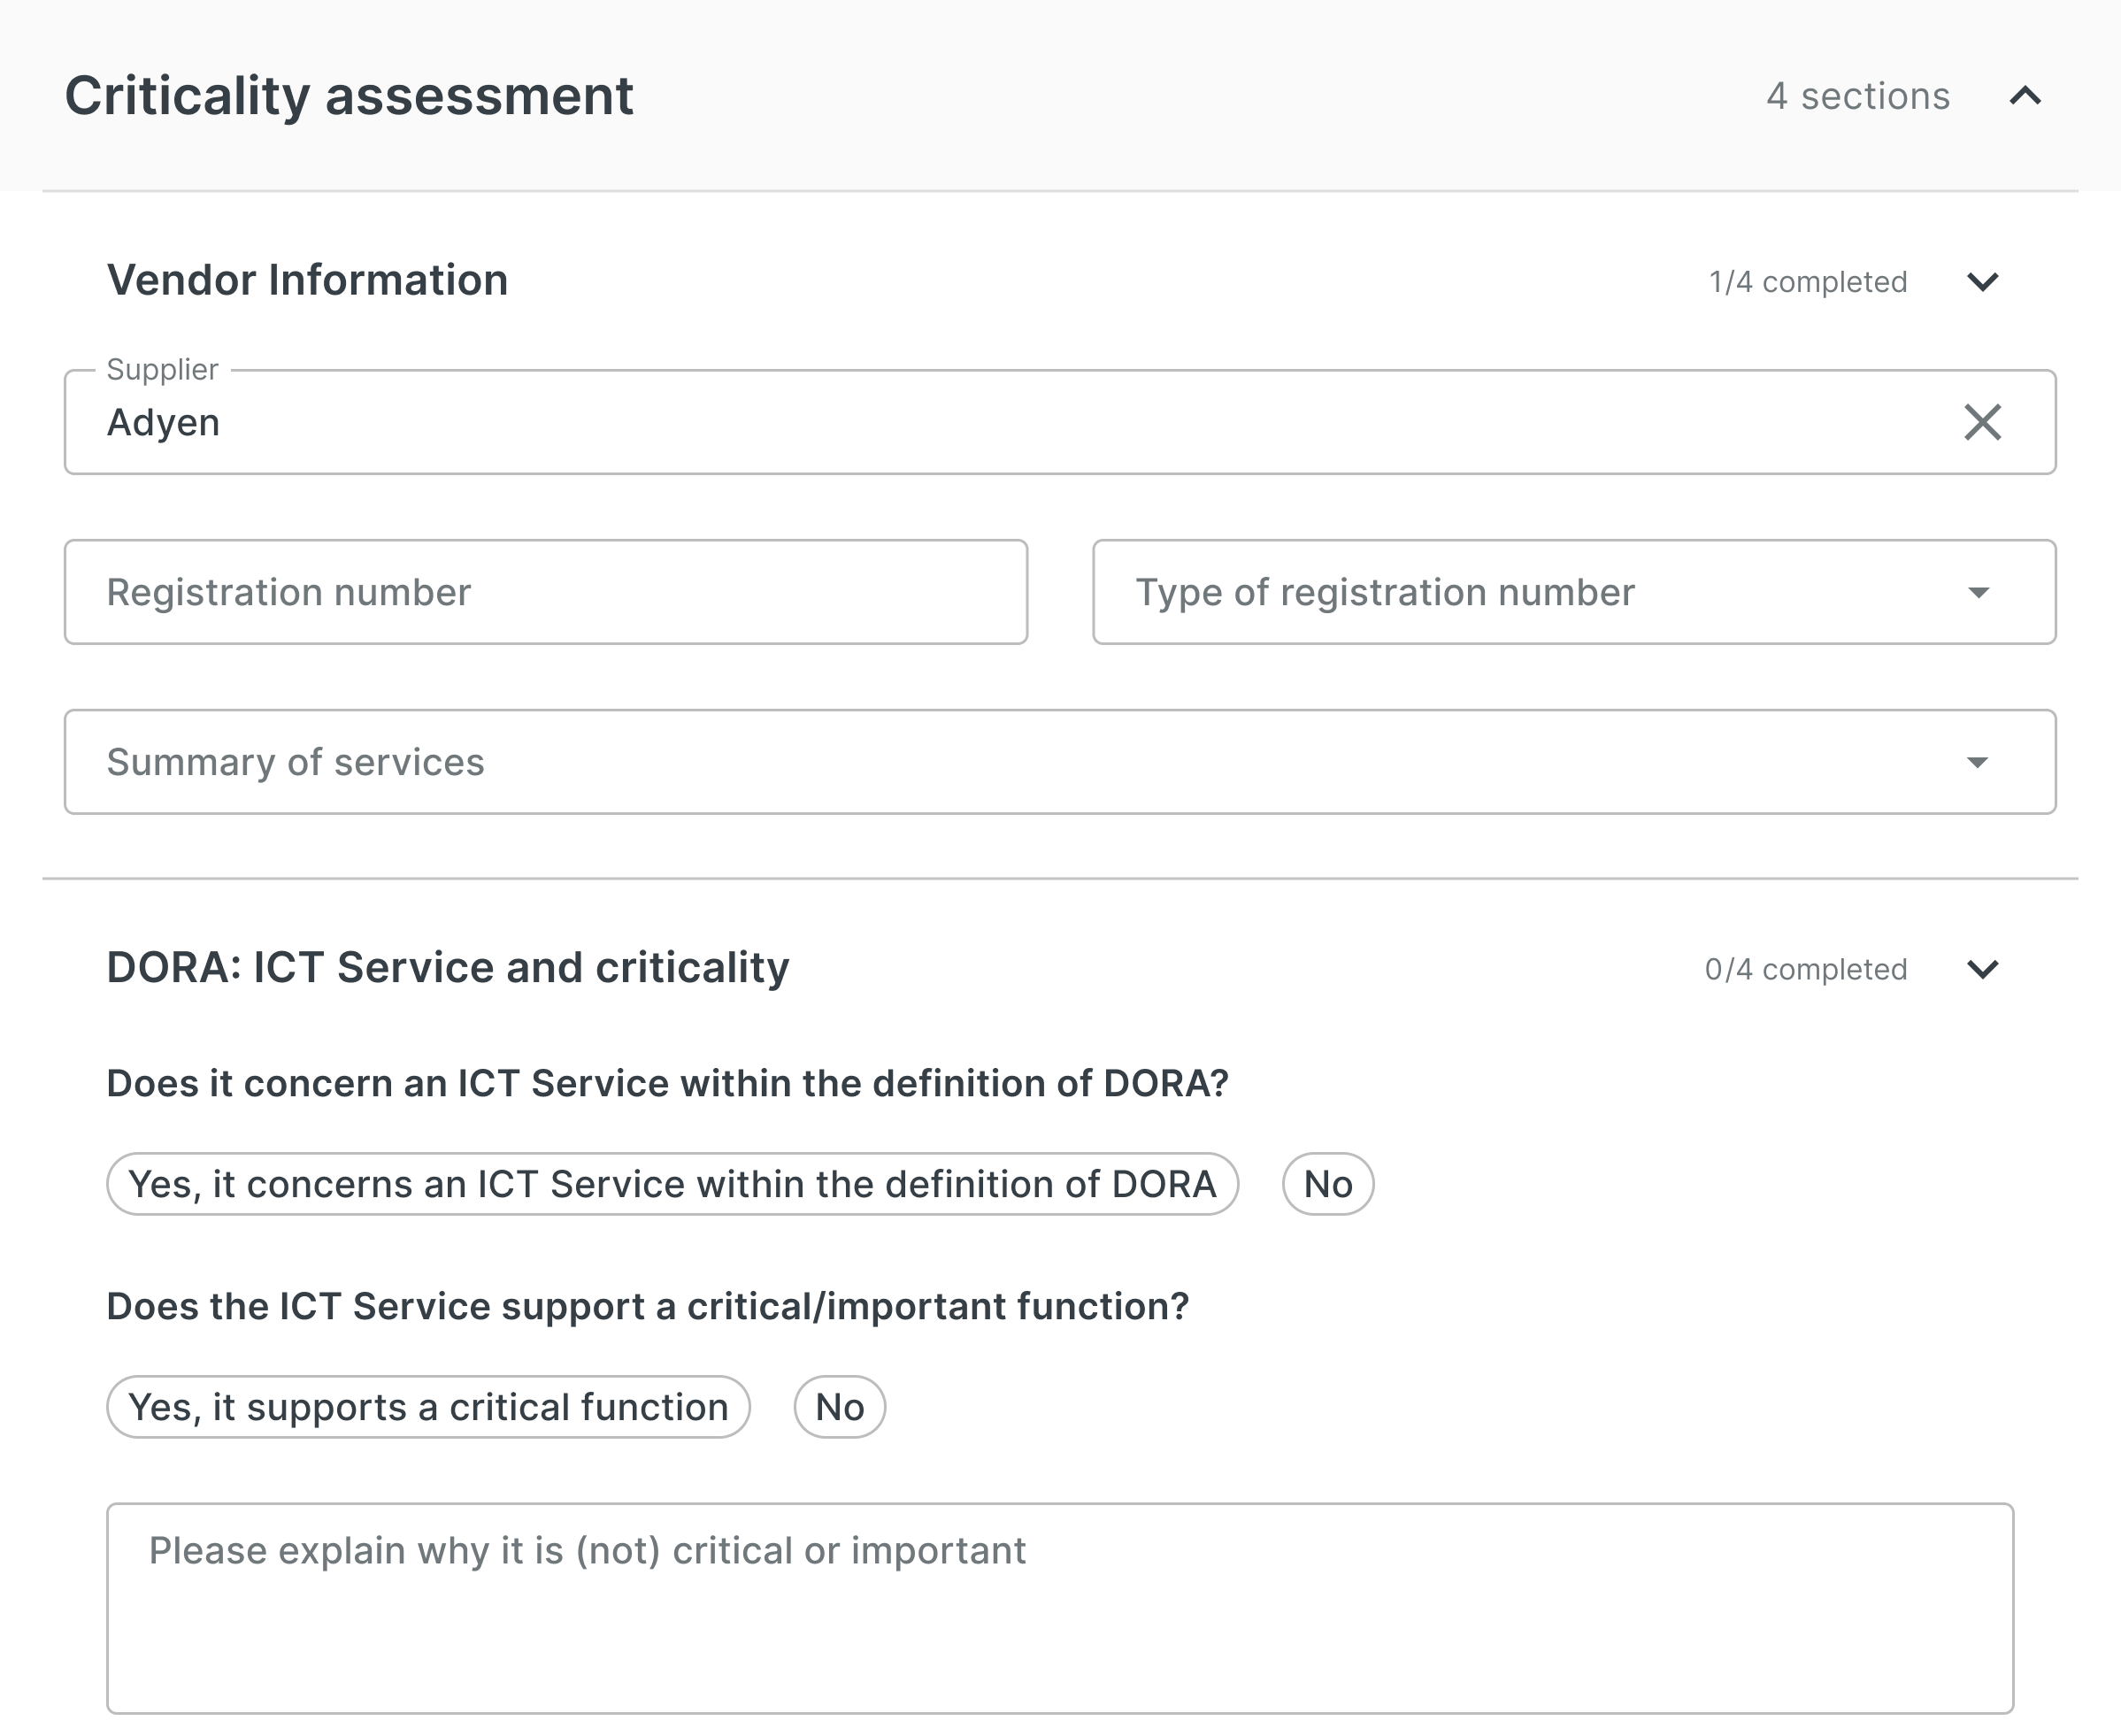
Due Diligence, Lieferantenfragebögen und ICT-Risikobewertungen lassen sich mit KI-Unterstützung deutlich schneller durchführen. Antworten werden automatisch den relevanten DORA-Kriterien zugeordnet, der Fortschritt wird klar dokumentiert, und die gesamte Evidenz bleibt strukturiert über alle Anbieter und Services hinweg.

  • Vorgefertigte, DORA-konforme Fragenkataloge.
  • KI-gestützte Ausfüll- und Validierungsunterstützung.
  • Versionierung und vollständige Nachverfolgung für Audits.
Automatisierte Compliance-Übersicht

Automatisierte Compliance-Workflows über DORA und weitere Regulierungen hinweg.
‍
Beziehungen zwischen ICT-Assets, Anbietern, Verträgen und Abhängigkeiten werden automatisch abgebildet – ohne manuellen Aufwand. Interdependency-Mapping, Framework-Vergleiche und auditfähiges Reporting laufen zentral zusammen, sodass regulatorische Anforderungen nahtlos erfüllt werden.

  • Automatisiertes Abhängigkeits-Mapping.
  • Abgleich mehrerer Compliance-Frameworks.
  • Auditfähige, exportierbare Reports.

Flexible Frameworks

Anpassbare Compliance über DORA, NIS2, Data Act, AI Act und weitere Vorgaben hinweg.
‍
‍
Bewertungskriterien und interne Frameworks lassen sich flexibel an die eigenen Anforderungen ausrichten. Die KI-gestützte Einrichtung sorgt für Konsistenz, korrekte Zuordnungen und minimale manuelle Arbeit – unabhängig davon, ob bestehende Regulierungen gemappt oder vollständig eigene Frameworks aufgebaut werden.

  • Individuelle Framework-Erstellung.
  • Cross-Mapping zwischen verschiedenen Regulierungen.
  • KI-geführte Einrichtung und laufende Aktualisierungen.
DORA-Compliance mit Sastrify erreichen.
Wie sich ein vollständig DORA-konformer ICT-Stack mit Sastrify auszahlt.
Compliance
Automatisiertes, kontinuierliches Monitoring stellt sicher, dass alle Vorgaben dauerhaft erfüllt werden. Aktualisierte Anforderungen werden früh erkannt – für verlässliche regulatorische Sicherheit.
Weniger Komplexität
Operative Risiken sinken durch integrierte Kontrollen und ein vereinfachtes Vendor-Management in einer zentralen Plattform.
Zeitersparnis
Automatisierte Compliance-Prozesse beschleunigen Audits und schaffen Freiräume für strategische Arbeit.

Ein starker Partner in Compliance.
Framework-übergreifende Compliance – in einer Lösung.
AI Act
SOC2
CRA
DORA
NIS2
ISO 27001
GDPR
Data Act